
787 974 136

Lipiec 2024. Ulewne deszcze przez trzy dni zamieniają centrum przemysłowe w jedno wielkie jezioro. Zalane zostają trzy firmy działające w tej samej strefie ekonomicznej: producent komponentów elektronicznych, firma logistyczna i dostawca usług IT. Podobna skala zniszczeń, podobne straty materialne, podobne ubezpieczenie. Trzy tygodnie później jedna z firm działa normalnie. Dwie pozostałe wciąż walczą o przetrwanie. Co je różniło?
Producent komponentów elektronicznych nie miał planu ciągłości działania. Miał za to ubezpieczenie i przekonanie, że „jakoś sobie poradzimy.”
Gdy woda opadła, okazało się, że nikt nie wiedział, co robić w pierwszej kolejności. Dyrektor operacyjny próbował skontaktować się z dostawcami, prezes negocjował z ubezpieczycielem, dział IT ratował serwery, a produkcja stała – bo nikt nie wiedział, czy maszyny można uruchomić bez przeglądu technicznego. Kluczowy klient zadzwonił po 72 godzinach z pytaniem o status zamówienia. Odpowiedź brzmiała: „Nie wiemy.”
Kontrakt z tym klientem – wart kilkanaście milionów rocznie – nie został przedłużony. Firma wznowiła produkcję po sześciu tygodniach. Część klientów już wtedy miała nowych dostawców.
Firma logistyczna podeszła do sprawy poważniej. Miała wewnętrzne procedury awaryjne, przeszkolony personel i zapasowe kontakty do alternatywnych podwykonawców. Brakowało jednak jednego: regularnego testowania tych procedur i aktualnej analizy BIA.
Procedury zostały napisane trzy lata wcześniej – kiedy firma miała połowę obecnej floty i zupełnie inną strukturę klientów. Kluczowy pracownik odpowiedzialny za koordynację działań awaryjnych odszedł z firmy rok wcześniej. Nikt nie zaktualizował dokumentacji ani nie przeszkolił następcy. Kontakty do alternatywnych przewoźników były nieaktualne – część firm już nie istniała.
Firma wznowiła działalność po czterech tygodniach. Straty były mniejsze niż u producenta, ale kilku klientów i tak odeszło – bo w krytycznym momencie firma nie była w stanie zagwarantować dostaw.
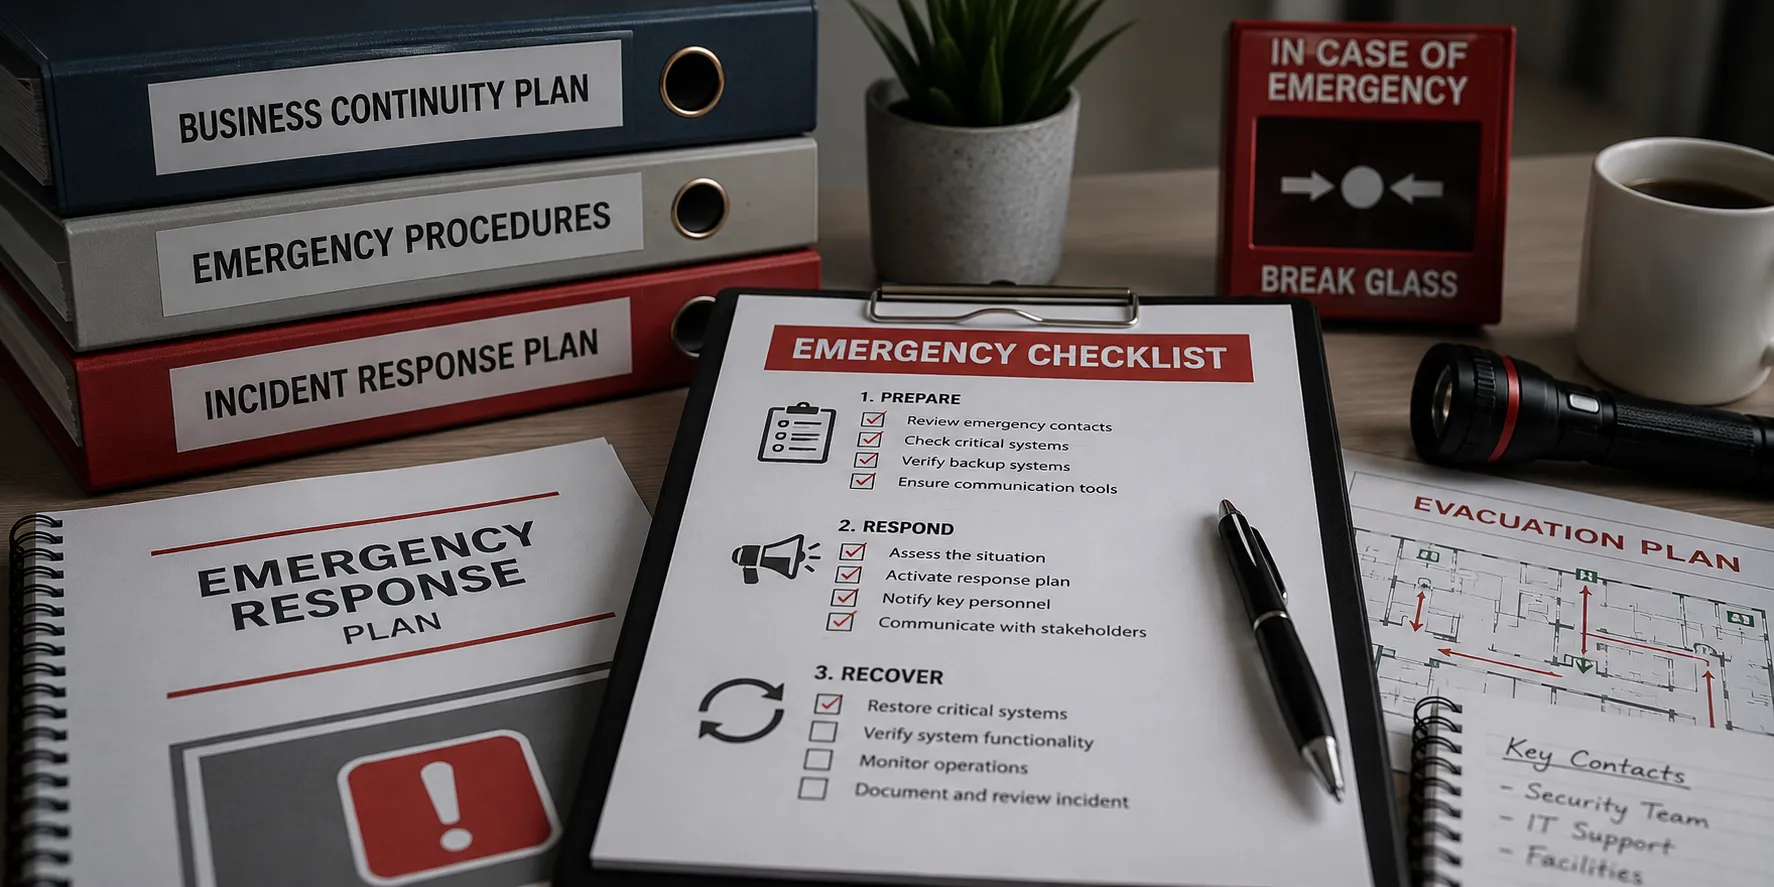
Dostawca usług IT miał certyfikat ISO 22301. Co to oznaczało w praktyce?
W momencie gdy woda zaczęła zagrażać obiektowi, automatycznie uruchomił się plan ciągłości działania. Dane były już zreplikowane w zapasowym centrum danych – zgodnie z RPO ustalonym na 4 godziny. Kluczowy personel wiedział dokładnie, co robić i kto za co odpowiada. Klienci otrzymali komunikację w ciągu 6 godzin od zdarzenia – z informacją o statusie ich usług i przewidywanym czasie wznowienia.
Po 48 godzinach firma działała z ograniczoną mocą. Po 72 godzinach – w pełnym zakresie. Żaden klient nie odszedł. Jeden z nich – duża firma finansowa – rozszerzył współpracę miesiąc później, właśnie dlatego, że dostawca udowodnił swoją odporność w realnych warunkach.
Różnica nie leżała w skali zniszczeń ani w budżecie na odbudowę. Leżała w tym, że jedna firma przez kilka lat budowała system, testowała go, aktualizowała i angażowała w niego cały personel. Gdy przyszło co do czego – system zadziałał.
ISO 22301 nie jest magiczną tarczą przed powodziami, pożarami ani cyberatakami. Jest systemem, który sprawia, że gdy zdarzenie nastąpi – firma wie, co robić, kto decyduje, jak komunikować się z klientami i w jakiej kolejności przywracać procesy.
Trzy elementy, które zadecydowały o sukcesie trzeciej firmy:
→ Firmy, które mają ISO 22301, nie są lepsze od innych dlatego, że kryzys ich omija. Są lepsze dlatego, że gdy kryzys uderza – są na niego przygotowane. I to właśnie w kryzysie okazuje się, czy klient zostanie z Tobą na lata, czy odejdzie do konkurencji.


DJB DORADZTWO
Marcin Chorąży


